Verklaring van Toepasselijkheid
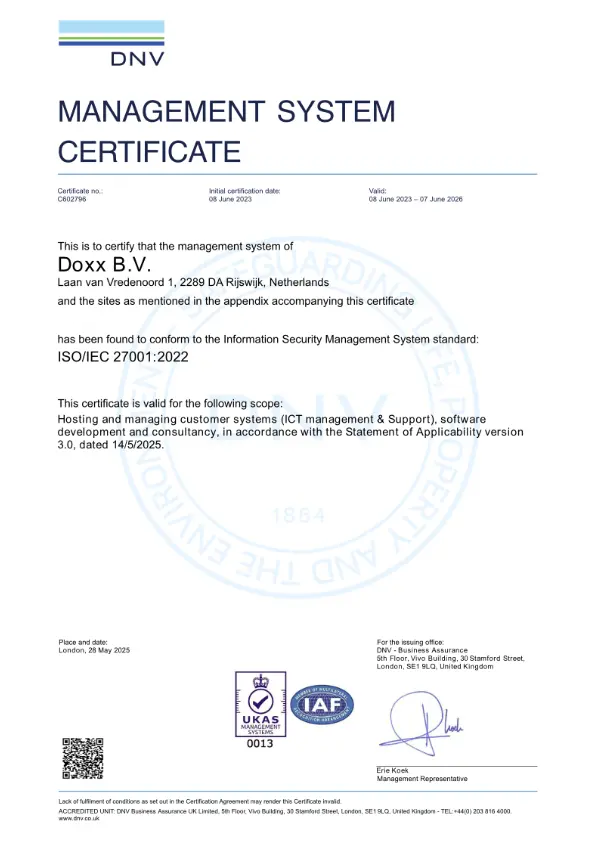
Deze pagina toont de Verklaring van Toepasselijkheid (VVT) voor het ISO/IEC 27001:2022 Managementsysteem Certificaat Nr: C846263 uitgegeven door DNV Londen, 18/02/2026.
Het hosten en beheren van klant systemen (ICT beheer & Support), software ontwikkeling
Directieverklaring
De directie van Doxx bv verklaart hierbij de in deze VVT vermelde maatregelen bekrachtigd in relatie tot de uitgevoerde risicoanalyses en accepteert het restrisico van eventuele niet genomen maatregelen.
Rijswijk, februari 2026
Pascal Groos, Saxwin Brouwer
Scope
Het hosten en beheren van klant systemen (ICT beheer & support), softwareontwikkeling en consultancy.
Mede gecertificeerde locaties:
- Doxx HQ, Rijswijk
- BPRC Campus, Rijswijk
ISO 27001 certificaat
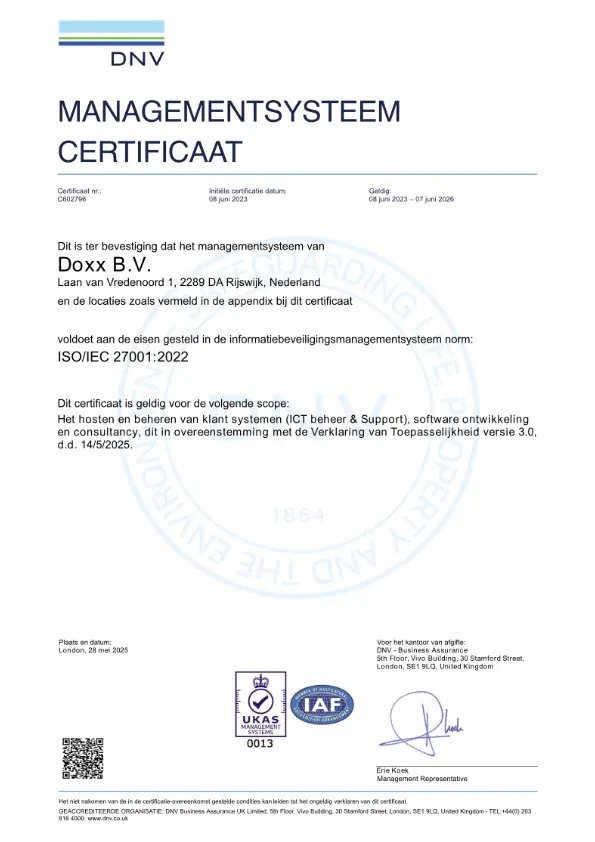
Doxx is ISO 27001-gecertificeerd voor hosting en beheer, softwareontwikkeling, consultancy en support. Bekijk hier het certificaat.
Van toepassing zijnde maatregelen
Onderstaande maatregelen zijn van toepassing bij Doxx.
| Control | Relevant | Status |
|---|---|---|
| A.5.1 Beleidsregels voor informatiebeveiliging | Ja | Geïmplementeerd |
| Informatiebeveiligingsbeleid en onderwerpspecifieke beleidsregels moeten worden gedefinieerd, goedgekeurd door het management, gepubliceerd, gecommuniceerd aan en erkend door relevant personeel en relevante belanghebbenden en met geplande tussenpozen en als zich significante wijzigingen voordoen, worden beoordeeld. | ||
| A.5.2 Rollen en verantwoordelijkheden bij informatiebeveiliging | Ja | Geïmplementeerd |
| Rollen en verantwoordelijkheden bij informatiebeveiliging moeten worden gedefinieerd en toegewezen overeenkomstig de behoeften van de organisatie. | ||
| A.5.3 Functiescheiding | Ja | Geïmplementeerd |
| Conflicterende taken en conflicterende verantwoordelijkheden moeten worden gescheiden. | ||
| A.5.4 Managementverantwoordelijkheden | Ja | Geïmplementeerd |
| Het management moet van al het personeel eisen dat ze informatiebeveiliging toepassen overeenkomstig het vastgestelde informatiebeveiligingsbeleid, de onderwerpspecifieke beleidsregels en procedures van de organisatie. | ||
| A.5.5 Contact met overheidsinstanties | Ja | Geïmplementeerd |
| De organisatie moet contact met de relevante instanties leggen en onderhouden. | ||
| A.5.6 Contact met speciale belangengroepen | Ja | Geïmplementeerd |
| De organisatie moet contacten met speciale belangengroepen of andere gespecialiseerde beveiligingsfora en beroepsverenigingen leggen en onderhouden. | ||
| A.5.7 Informatie en analyses over dreigingen | Ja | Geïmplementeerd |
| Informatie met betrekking tot informatiebeveiligingsdreigingen moet worden verzameld en geanalyseerd om informatie over dreigingen te produceren. | ||
| A.5.8 Informatiebeveiliging in projectmanagement | Ja | Geïmplementeerd |
| Informatiebeveiliging moet worden geïntegreerd in projectmanagement. | ||
| A.5.9 Inventarisatie van informatie en andere gerelateerde bedrijfsmiddelen | Ja | Geïmplementeerd |
| Er moet een inventarislijst van informatie en andere gerelateerde bedrijfsmiddelen, met inbegrip van de eigenaren, worden opgesteld en onderhouden. | ||
| A.5.10 Aanvaardbaar gebruik van informatie en andere gerelateerde bedrijfsmiddelen | Ja | Geïmplementeerd |
| Regels voor het aanvaardbaar gebruik van en procedures voor het omgaan met informatie en andere gerelateerde bedrijfsmiddelen moeten worden geïdentificeerd, gedocumenteerd en geïmplementeerd. | ||
| A.5.11 Retourneren van bedrijfsmiddelen | Ja | Geïmplementeerd |
| Personeel en andere belanghebbenden, al naargelang de situatie, moeten alle bedrijfsmiddelen van de organisatie die ze in hun bezit hebben bij beëindiging van hun dienstverband, contract of overeenkomst retourneren. | ||
| A.5.12 Classificeren van informatie | Ja | Geïmplementeerd |
| Informatie moet worden geclassificeerd volgens de informatiebeveiligingsbehoeften van de organisatie, op basis van de eisen voor vertrouwelijkheid, integriteit, beschikbaarheid en relevante eisen van belanghebbenden. | ||
| A.5.13 Labelen van informatie | Ja | Geïmplementeerd |
| Om informatie te labelen moet een passende reeks procedures worden ontwikkeld en geïmplementeerd in overeenstemming met het informatieclassificatieschema dat is vastgesteld door de organisatie. | ||
| A.5.14 Overdragen van informatie | Ja | Geïmplementeerd |
| Er moeten regels, procedures of overeenkomsten voor informatieoverdracht zijn ingesteld voor alle soorten van communicatiefaciliteiten binnen de organisatie en tussen de organisatie en andere partijen. | ||
| A.5.15 Toegangsbeveiliging | Ja | Geïmplementeerd |
| Er moeten regels op basis van bedrijfs- en informatiebeveiligingseisen worden vastgesteld en geïmplementeerd om de fysieke en logische toegang tot informatie en andere gerelateerde bedrijfsmiddelen te beheersen. | ||
| A.5.16 Identiteitsbeheer | Ja | Geïmplementeerd |
| De volledige levenscyclus van identiteiten moet worden beheerd. | ||
| A.5.17 Beheren van authenticatie-informatie | Ja | Geïmplementeerd |
| De toewijzing en het beheer van authenticatie-informatie moet worden beheerst door middel van een beheerproces waarvan het adviseren van het personeel over de juiste manier van omgaan met authenticatie-informatie deel uitmaakt. | ||
| A.5.18 Toegangsrechten | Ja | Geïmplementeerd |
| Toegangsrechten voor informatie en andere gerelateerde bedrijfsmiddelen moeten worden verstrekt, beoordeeld, aangepast en verwijderd overeenkomstig het onderwerpspecifieke beleid en de regels inzake toegangsbeveiliging van de organisatie. | ||
| A.5.19 Informatiebeveiliging in leveranciersrelaties | Ja | Geïmplementeerd |
| Er moeten processen en procedures worden vastgesteld en geïmplementeerd om de informatiebeveiligingsrisico’s in verband met het gebruik van producten of diensten van de leverancier te beheersen. | ||
| A.5.20 Adresseren van informatiebeveiliging in leveranciersovereenkomsten | Ja | Geïmplementeerd |
| Relevante informatiebeveiligingseisen moeten worden vastgesteld en met elke leverancier op basis van het type leveranciersrelatie worden overeengekomen. | ||
| A.5.21 Beheren van informatiebeveiliging in de ICT-keten | Ja | Geïmplementeerd |
| Er moeten processen en procedures worden bepaald en geïmplementeerd om de informatiebeveiligingsrisico’s in verband met de toeleveringsketen van ICT-producten en -diensten te beheersen. | ||
| A.5.22 Monitoren, beoordelen en het beheren van wijzigingen van leveranciersdiensten | Ja | Geïmplementeerd |
| De organisatie moet de informatiebeveiligingspraktijken en de dienstverlening van leveranciers regelmatig monitoren, beoordelen, evalueren en veranderingen daaraan beheren. | ||
| A.5.23 Informatiebeveiliging voor het gebruik van clouddiensten | Ja | Geïmplementeerd |
| Processen voor het aanschaffen, gebruiken, beheren en beëindigen van clouddiensten moeten overeenkomstig de informatiebeveiligingseisen van de organisatie worden opgesteld. | ||
| A.5.24 Plannen en voorbereiden van het beheer van informatiebeveiligingsincidenten | Ja | Geïmplementeerd |
| De organisatie moet plannen opstellen voor, en zich voorbereiden op, het beheren van informatiebeveiligingsincidenten door processen, rollen en verantwoordelijkheden voor het beheer van informatie- beveiligingsincidenten te definiëren, vast te stellen en te communiceren. | ||
| A.5.25 Beoordelen van en besluiten over informatiebeveiligingsgebeurtenissen | Ja | Geïmplementeerd |
| De organisatie moet informatiebeveiligingsgebeurtenissen beoordelen en beslissen of ze moeten worden gecategoriseerd als informatiebeveiligingsincidenten. | ||
| A.5.26 Reageren op informatiebeveiligingsincidenten | Ja | Geïmplementeerd |
| Op informatiebeveiligingsincidenten moet worden gereageerd in overeenstemming met de gedocumenteerde procedures. | ||
| A.5.27 Leren van informatiebeveiligingsincidenten | Ja | Geïmplementeerd |
| Kennis die is opgedaan met informatiebeveiligingsincidenten moet worden gebruikt om de beheersmaatregelen voor informatiebeveiliging te versterken en te verbeteren. | ||
| A.5.28 Verzamelen van bewijsmateriaal | Ja | Geïmplementeerd |
| De organisatie moet procedures vaststellen en implementeren voor het identificeren, verzamelen, verkrijgen en bewaren van bewijs met betrekking tot informatiebeveiligingsgebeurtenissen. | ||
| A.5.29 Informatiebeveiliging tijdens een verstoring | Ja | Geïmplementeerd |
| De organisatie moet plannen maken voor het op het passende niveau waarborgen van de informatiebeveiliging tijdens een verstoring. | ||
| A.5.30 ICT-gereedheid voor bedrijfscontinuïteit | Ja | Geïmplementeerd |
| De ICT-gereedheid moet worden gepland, geïmplementeerd, onderhouden en getest op basis van bedrijfscontinuïteitsdoel- stellingen en ICT-continuïteitseisen. | ||
| A.5.31 Wettelijke, statutaire, regelgevende en contractuele eisen | Ja | Geïmplementeerd |
| Wettelijke, statutaire, regelgevende en contractuele eisen die relevant zijn voor informatiebeveiliging en de aanpak van de organisatie om aan deze eisen te voldoen, moeten worden geïdentificeerd, gedocumenteerd en actueel gehouden. | ||
| A.5.32 Juridische zaken | Ja | Geïmplementeerd |
| De organisatie moet passende procedures implementeren om intellectuele-eigendomsrechten te beschermen. | ||
| A.5.33 Beschermen van registraties | Ja | Geïmplementeerd |
| Registraties moeten worden beschermd tegen verlies, vernietiging, vervalsing, toegang door onbevoegden en ongeoorloofde vrijgave. | ||
| A.5.34 Privacy en bescherming van persoonsgegevens | Ja | Geïmplementeerd |
| De organisatie moet de eisen met betrekking tot het behoud van privacy en de bescherming van persoonsgegevens volgens de toepasselijke wet- en regelgeving en contractuele eisen identificeren en eraan voldoen. | ||
| A.5.35 Onafhankelijke beoordeling van informatiebeveiliging | Ja | Geïmplementeerd |
| De aanpak van de organisatie ten aanzien van het beheer van informatiebeveiliging en de implementatie ervan, met inbegrip van mensen, processen en technologieën, moeten onafhankelijk en met geplande tussenpozen of zodra zich belangrijke veranderingen voordoen, worden beoordeeld. | ||
| A.5.36 Naleving van beleid, regels en normen voor informatiebeveiliging | Ja | Geïmplementeerd |
| De naleving van het informatiebeveiligingsbeleid, het onderwerpspecifieke beleid, regels en de normen van de organisatie moet regelmatig worden beoordeeld. | ||
| A.5.37 Gedocumenteerde bedieningsprocedures | Ja | Geïmplementeerd |
| Bedieningsprocedures voor informatieverwerkende faciliteiten moeten worden gedocumenteerd en beschikbaar worden gesteld aan het personeel dat ze nodig heeft. | ||
| A.6.1 Screening | Ja | Geïmplementeerd |
| De achtergrond van alle kandidaten voor een dienstverband moet worden gecontroleerd voordat ze bij de organisatie in dienst treden en daarna op gezette tijden worden herhaald. Hierbij moet rekening worden gehouden met de toepasselijke wet- en regelgeving en ethische overwegingen, en deze controle moet in verhouding staan tot de bedrijfseisen, de classificatie van de informatie waartoe toegang wordt verleend en de vastgestelde risico’s. | ||
| A.6.2 Arbeidsovereenkomst | Ja | Geïmplementeerd |
| In arbeidsovereenkomsten moet worden vermeld wat de verantwoordelijkheden van het personeel en van de organisatie zijn wat betreft informatiebeveiliging. | ||
| A.6.3 Bewustwording van, opleiding en training in informatiebeveiliging | Ja | Geïmplementeerd |
| Personeel van de organisatie en relevante belanghebbenden moeten een passende bewustwording van, opleiding en training in informatiebeveiliging en regelmatige updates over het informatiebeveiligingsbeleid, onderwerpspecifieke beleidsregels en procedures van de organisatie, voor zover relevant voor hun functie, krijgen. | ||
| A.6.4 Disciplinaire procedure | Ja | Geïmplementeerd |
| Er moet een formele en gecommuniceerde disciplinaire procedure zijn om actie te ondernemen tegen personeel en andere belanghebbenden die zich schuldig hebben gemaakt aan een schending van het informatiebeveiligingsbeleid. | ||
| A.6.5 Verantwoordelijkheden na beëindiging of wijziging van het dienstverband | Ja | Geïmplementeerd |
| Verantwoordelijkheden en taken met betrekking tot informatiebeveiliging die van kracht blijven na beëindiging of wijziging van het dienstverband, moeten worden gedefinieerd, gehandhaafd en gecommuniceerd aan relevant personeel en andere belanghebbenden. | ||
| A.6.6 Vertrouwelijkheids- of geheimhoudingsovereenkomsten | Ja | Geïmplementeerd |
| Vertrouwelijkheids- of geheimhoudingsovereenkomsten die de behoeften van de organisatie inzake de bescherming van informatie weerspiegelen, moeten worden geïdentificeerd, gedocumenteerd, regelmatig worden beoordeeld en ondertekend door personeel en andere relevante belanghebbenden. | ||
| A.6.7 Werken op afstand | Ja | Geïmplementeerd |
| Wanneer personeel op afstand werkt, moeten er beveiligingsmaatregelen worden geïmplementeerd om informatie te beschermen die buiten het gebouw en/of terrein van de organisatie wordt ingezien, verwerkt of opgeslagen. | ||
| A.6.8 Melden van informatiebeveiligingsgebeurtenissen | Ja | Geïmplementeerd |
| De organisatie moet voorzien in een mechanisme waarmee personeel waargenomen of vermoede informatiebeveiligings- gebeurtenissen tijdig via passende kanalen kan melden. | ||
| A.7.1 Fysieke beveiligingszones | Ja | Geïmplementeerd |
| Zones die informatie en andere gerelateerde bedrijfsmiddelen bevatten, moeten worden beschermd door beveiligingszones te definiëren en te gebruiken. | ||
| A.7.2 Fysieke toegangsbeveiliging | Ja | Geïmplementeerd |
| Beveiligde zones moeten worden beschermd door passende toegangsbeveiligingsmaatregelen en toegangspunten. | ||
| A.7.3 Beveiligen van kantoren, ruimten en faciliteiten | Ja | Geïmplementeerd |
| Voor kantoren, ruimten en faciliteiten moet fysieke beveiliging worden ontworpen en geïmplementeerd. | ||
| A.7.4 Monitoren van de fysieke beveiliging | Ja | Geïmplementeerd |
| Het gebouw en terrein moet voortdurend worden gemonitord op onbevoegde fysieke toegang. | ||
| A.7.5 Beschermen tegen fysieke en omgevingsdreigingen | Ja | Geïmplementeerd |
| Er moet bescherming tegen fysieke en omgevingsdreigingen, zoals natuurrampen en andere opzettelijke of onopzettelijke fysieke dreigingen voor de infrastructuur, worden ontworpen en geïmplementeerd. | ||
| A.7.6 Werken in beveiligde zones | Ja | Geïmplementeerd |
| Voor het werken in beveiligde zones moeten beveiligingsmaatregelen worden ontwikkeld en geïmplementeerd. | ||
| A.7.7 ‘Clear desk’ en ‘clear screen’ | Ja | Geïmplementeerd |
| ‘Clear desk’ regels voor papieren documenten en verwijderbare opslagmedia en ‘clear screen’ regels voor informatieverwerkende faciliteiten moeten worden gedefinieerd en op passende wijze worden afgedwongen. | ||
| A.7.8 Plaatsen en beschermen van apparatuur | Ja | Geïmplementeerd |
| Apparatuur moet veilig worden geplaatst en beschermd. | ||
| A.7.9 Beveiligen van bedrijfsmiddelen buiten het terrein | Ja | Geïmplementeerd |
| Bedrijfsmiddelen buiten het gebouw en/of terrein moeten worden beschermd. | ||
| A.7.10 Opslagmedia | Ja | Geïmplementeerd |
| Opslagmedia moeten worden beheerd gedurende hun volledige levenscyclus van aanschaf, gebruik, transport en verwijdering overeenkomstig het classificatieschema en de hanteringseisen van de organisatie. | ||
| A.7.11 Nutsvoorzieningen | Ja | Geïmplementeerd |
| Informatieverwerkende faciliteiten moeten worden beschermd tegen stroomuitval en andere verstoringen die worden veroorzaakt door storingen in nutsvoorzieningen. | ||
| A.7.12 Beveiligen van bekabeling | Ja | Geïmplementeerd |
| Voedingskabels en kabels voor het versturen van gegevens of die informatiediensten ondersteunen, moeten worden beschermd tegen onderschepping, interferentie of beschadiging. | ||
| A.7.13 Onderhoud van apparatuur | Ja | Geïmplementeerd |
| Apparatuur moet op de juiste wijze worden onderhouden om de beschikbaarheid, integriteit en betrouwbaarheid van informatie te garanderen. | ||
| A.7.14 Veilig verwijderen of hergebruiken van apparatuur | Ja | Geïmplementeerd |
| Onderdelen van de apparatuur die opslagmedia bevatten, moeten worden gecontroleerd om te waarborgen dat gevoelige gegevens en gelicentieerde software zijn verwijderd of veilig zijn overschreven voordat ze worden verwijderd of hergebruikt. | ||
| A.8.1 ‘User endpoint devices’ | Ja | Geïmplementeerd |
| Informatie die is opgeslagen op, wordt verwerkt door of toegankelijk is via ‘user endpoint devices’ moet worden beschermd. | ||
| A.8.2 Speciale toegangsrechten | Ja | Geïmplementeerd |
| Het toewijzen en het gebruik van speciale toegangsrechten moet worden beperkt en beheerd. | ||
| A.8.3 Beperking toegang tot informatie | Ja | Geïmplementeerd |
| De toegang tot informatie en andere gerelateerde bedrijfsmiddelen moet worden beperkt overeenkomstig het vastgestelde onderwerpspecifieke beleid inzake toegangsbeveiliging. | ||
| A.8.4 Toegangsbeveiliging op broncode | Ja | Geïmplementeerd |
| Lees- en schrijftoegang tot broncode, ontwikkelinstrumenten en softwarebibliotheken moet op passende wijze worden beheerd. | ||
| A.8.5 Beveiligde authenticatie | Ja | Geïmplementeerd |
| Er moeten beveiligde authenticatietechnologieën en -procedures worden geïmplementeerd op basis van beperkingen van de toegang tot informatie en het onderwerpspecifieke beleid inzake toegangsbeveiliging. | ||
| A.8.6 Capaciteitsbeheer | Ja | Geïmplementeerd |
| Het gebruik van middelen moet worden gemonitord en aangepast overeenkomstig de huidige en verwachte capaciteitseisen. | ||
| A.8.7 Bescherming tegen malware | Ja | Geïmplementeerd |
| Bescherming tegen malware moet worden geïmplementeerd en ondersteund door een passend gebuikersbewustzijn. | ||
| A.8.8 Beheer van technische kwetsbaarheden | Ja | Geïmplementeerd |
| Er moet informatie worden verkregen over technische kwetsbaarheden van in gebruik zijnde informatiesystemen, de blootstelling van de organisatie aan dergelijke kwetsbaarheden moet worden geëvalueerd en er moeten passende maatregelen worden getroffen. | ||
| A.8.9 Configuratiebeheer | Ja | Geïmplementeerd |
| Configuraties, met inbegrip van beveiligingsconfiguraties, van hardware, software, diensten en netwerken moeten worden vastgesteld, gedocumenteerd, geïmplementeerd, gemonitord en beoordeeld. | ||
| A.8.10 Wissen van informatie | Ja | Geïmplementeerd |
| In informatiesystemen, apparaten of andere opslagmedia opgeslagen informatie moet worden gewist als deze niet langer vereist is. | ||
| A.8.11 Maskeren van gegevens | Ja | Geïmplementeerd |
| Gegevens moeten worden gemaskeerd overeenkomstig het onderwerpspecifieke beleid inzake toegangsbeveiliging en andere gerelateerde onderwerpspecifieke beleidsregels, en bedrijfseisen van de organisatie, rekening houdend met de toepasselijke wetgeving. | ||
| A.8.12 Voorkomen van gegevenslekken (Data leakage prevention) | Ja | Geïmplementeerd |
| Maatregelen om gegevenslekken te voorkomen moeten worden toegepast in systemen, netwerken en andere apparaten waarop of waarmee gevoelige informatie wordt verwerkt, opgeslagen of getransporteerd. | ||
| A.8.13 Back-up van informatie | Ja | Geïmplementeerd |
| Back-ups van informatie, software en systemen moeten worden bewaard en regelmatig worden getest overeenkomstig het overeengekomen onderwerpspecifieke beleid inzake back-ups. | ||
| A.8.14 Redundantie van informatieverwerkende faciliteiten | Ja | Geïmplementeerd |
| Informatieverwerkende faciliteiten moeten met voldoende redundantie worden geïmplementeerd om aan beschikbaarheidseisen te voldoen. | ||
| A.8.15 Logging | Ja | Geïmplementeerd |
| Er moeten logbestanden waarin activiteiten, uitzonderingen, fouten en andere relevante gebeurtenissen worden geregistreerd, worden geproduceerd, opgeslagen, beschermd en geanalyseerd. | ||
| A.8.16 Monitoren van activiteiten | Ja | Geïmplementeerd |
| Netwerken, systemen en toepassingen moeten worden gemonitord op afwijkend gedrag en er moeten passende maatregelen worden getroffen om potentiële informatiebeveiligingsincidenten te evalueren. | ||
| A.8.17 Kloksynchronisatie | Ja | Geïmplementeerd |
| De klokken van informatieverwerkende systemen die door de organisatie worden gebruikt, moeten worden gesynchroniseerd met goedgekeurde tijdbronnen. | ||
| A.8.18 Gebruik van speciale systeemhulpmiddelen | Ja | Geïmplementeerd |
| Het gebruik van systeemhulpmiddelen die in staat kunnen zijn om beheersmaatregelen voor systemen en toepassingen te omzeilen, moet worden beperkt en nauwkeurig worden gecontroleerd. | ||
| A.8.19 Installeren van software op operationele systemen | Ja | Geïmplementeerd |
| Er moeten procedures en maatregelen worden geïmplementeerd om het installeren van software op operationele systemen op veilige wijze te beheren. | ||
| A.8.20 Beveiliging van netwerk componenten | Ja | Geïmplementeerd |
| Netwerken en netwerkapparaten moeten worden beveiligd, beheerd en beheerst om informatie in systemen en toepassingen te beschermen. | ||
| A.8.21 Beveiliging van netwerkdiensten | Ja | Geïmplementeerd |
| Beveiligingsmechanismen, dienstverleningsniveaus en dienstverleningseisen voor alle netwerkdiensten moeten worden geïdentificeerd, geïmplementeerd en gemonitord. | ||
| A.8.22 Netwerksegmentatie | Ja | Geïmplementeerd |
| Groepen informatiediensten, gebruikers en informatiesystemen moeten in de netwerken van de organisatie worden gesegmenteerd. | ||
| A.8.23 Toepassen van webfilters | Ja | Geïmplementeerd |
| De toegang tot externe websites moet worden beheerd om de blootstelling aan kwaadaardige inhoud te beperken. | ||
| A.8.24 Gebruik van cryptografie | Ja | Geïmplementeerd |
| Regels voor het doeltreffende gebruik van cryptografie, met inbegrip van het beheer van cryptografische sleutels, moeten worden gedefinieerd en geïmplementeerd. | ||
| A.8.25 Beveiligen tijdens de ontwikkelcyclus | Ja | Geïmplementeerd |
| Voor het veilig ontwikkelen van software en systemen moeten regels worden vastgesteld en toegepast. | ||
| A.8.26 Toepassingsbeveiligingseisen | Ja | Geïmplementeerd |
| Er moeten eisen aan de informatiebeveiliging worden geïdentificeerd, gespecificeerd en goedgekeurd bij het ontwikkelen of aanschaffen van toepassingen. | ||
| A.8.27 Veilige systeemarchitectuur en technische uitgangspunten | Ja | Geïmplementeerd |
| Uitgangspunten voor het ontwerpen van beveiligde systemen moeten worden vastgesteld, gedocumenteerd, onderhouden en toegepast voor alle activiteiten betreffende het ontwikkelen van informatiesystemen. | ||
| A.8.28 Veilig ontwikkelen | Ja | Geïmplementeerd |
| Er moeten principes voor veilig coderen worden toegepast op softwareontwikkeling. | ||
| A.8.29 Testen van de beveiliging tijdens ontwikkeling en acceptatie | Ja | Geïmplementeerd |
| Processen voor het testen van de beveiliging moeten worden gedefinieerd en geïmplementeerd in de ontwikkelcyclus. | ||
| A.8.30 Uitbestede systeemontwikkeling | Nee | Geïmplementeerd |
| De organisatie moet de activiteiten in verband met uitbestede systeemontwikkeling sturen, bewaken en beoordelen. | ||
| A.8.31 Scheiding van ontwikkel-, test- en productieomgevingen | Ja | Geïmplementeerd |
| Ontwikkel-, test- en productieomgevingen moeten worden gescheiden en beveiligd. | ||
| A.8.32 Wijzigingsbeheer | Ja | Geïmplementeerd |
| Wijzigingen in informatieverwerkende faciliteiten en informatiesystemen moeten onderworpen zijn aan procedures voor wijzigingsbeheer. | ||
| A.8.33 Testgegevens | Ja | Geïmplementeerd |
| Testgegevens moeten op passende wijze worden geselecteerd, beschermd en beheerd. | ||
| A.8.34 Bescherming van informatiesystemen tijdens audits | Ja | Geïmplementeerd |
| Audittests en andere auditactiviteiten waarbij operationele systemen worden beoordeeld, moeten worden gepland en overeengekomen tussen de tester en het verantwoordelijke management. |
Aantoonbare informatiebeveiliging voor jouw organisatie
Wat is ISO 27001?
ISO 27001 is de internationale norm voor informatiebeveiliging. De norm helpt organisaties om risico’s rondom informatie, systemen en data structureel te beheren.
Waarom is een ISO 27001 certificering belangrijk?
Een ISO 27001 certificaat laat zien dat beveiliging niet vrijblijvend is. Organisaties tonen hiermee aan dat processen, verantwoordelijkheden en beveiligingsmaatregelen structureel zijn ingericht en onafhankelijk worden gecontroleerd.
Beveiliging als onderdeel van dagelijkse processen
Bij Doxx is ISO 27001 geen los document, maar onderdeel van de dagelijkse praktijk.
We voeren onder andere:
- Risicoanalyses uit
- Toegangscontroles uit
- Interne controles en evaluaties uit
- Beveiligingsmaatregelen door
- Continue verbeterprocessen door
- Monitoring van processen en systemen uit
Zo blijft informatiebeveiliging actief beheerd binnen alle IT diensten die wij leveren.
Wat onze ISO 27001 certificering betekent
Doxx beschikt over een ISO 27001 certificaat voor:
- ICT beheer
- IT support
- Softwareontwikkeling
- Consultancy
De certificering is uitgegeven door DNV Londen op 15 mei 2025 onder certificaatnummer C602796.
De scope van de certificering omvat zowel het hoofdkantoor in Rijswijk als de BPRC Campus.
Voor klanten betekent dit dat processen rondom beveiliging, beheer en gegevensverwerking onafhankelijk worden gecontroleerd volgens een erkende internationale norm.
Eén beveiligingsaanpak voor al onze diensten
Of je nu gebruikmaakt van werkplekbeheer, softwareontwikkeling, consultancy of cloudoplossingen — alle diensten van Doxx vallen binnen dezelfde aanpak voor informatiebeveiliging.
Daardoor profiteer je van:
- Consistente beveiligingsprocessen
- Duidelijke verantwoordelijkheden
- Gecontroleerde toegang tot data
- Structureel risicobeheer
- Aantoonbare compliance
Zo weet je zeker dat informatiebeveiliging binnen de volledige IT omgeving serieus wordt genomen.
Ondersteuning bij jouw eigen ISO 27001 traject
Wil jouw organisatie zelf een ISO 27001 certificering behalen? Doxx helpt met praktische begeleiding op basis van eigen ervaring.
We ondersteunen onder andere bij:
- Risicoanalyses
- Beleid en procedures
- Technische beveiligingsmaatregelen
- Interne controles
- Voorbereiding op audits
- Praktische inrichting van processen
Geen onnodig complexe documentatie, maar een aanpak die werkbaar blijft binnen jouw organisatie.
Met Doxx werk je samen met een ISO 27001 gecertificeerde organisatie die veiligheid, betrouwbaarheid en risicobeheer structureel heeft ingericht.
Samen kijken naar jouw beveiligingsvraagstuk?
Wil je weten hoe jouw organisatie veiliger kan werken? Of zoek je een IT partner die voldoet aan hoge eisen rondom informatiebeveiliging en compliance?
Doxx helpt organisaties met veilige IT oplossingen, praktische begeleiding en aantoonbare processen volgens ISO 27001.
Adres:
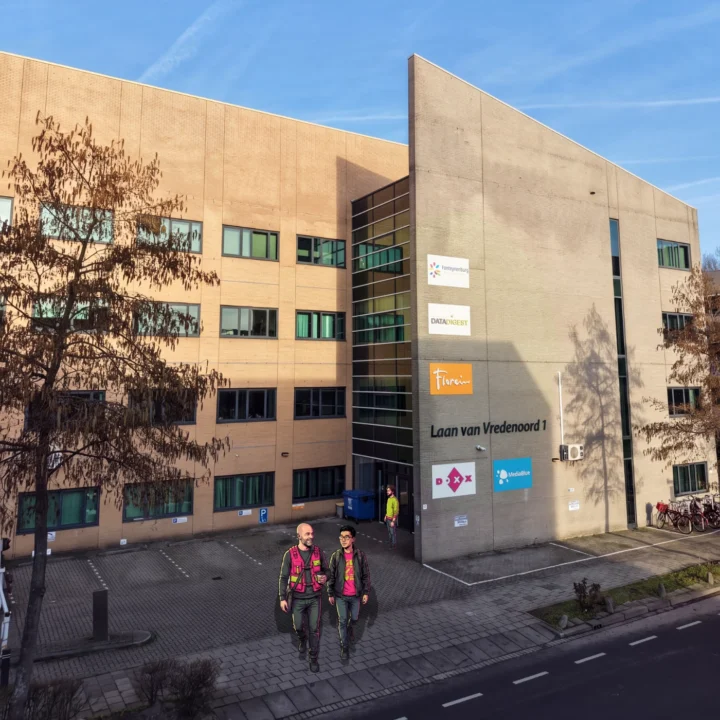
Laan van Vredenoord 1
2289 DA, Rijswijk
Contact:
+31 (0) 70 387 30 70
info@doxx.nl
Veelgestelde vragen
- Wat is ISO 27001?
- ISO 27001 is de internationale norm voor informatiebeveiliging waarmee organisaties risico’s rondom data en systemen structureel beheren.
- Waarvoor is Doxx ISO 27001 gecertificeerd?
- De certificering geldt voor ICT beheer, support, softwareontwikkeling en consultancy.
- Wie heeft de certificering uitgegeven?
- Het ISO 27001 certificaat van Doxx is uitgegeven door DNV Londen.
- Waarom is ISO 27001 belangrijk?
- De norm helpt organisaties om informatiebeveiliging structureel te organiseren en aantoonbaar te beheersen.
- Ondersteunt Doxx ook organisaties die zelf gecertificeerd willen worden?
- Ja. Wij helpen organisaties met praktische begeleiding bij het behalen van een ISO 27001 certificering.
- Geldt de certificering voor alle diensten van Doxx?
- Ja. Onze dienstverlening valt binnen dezelfde aanpak voor informatiebeveiliging en risicobeheer.
Adres:
Doxx
Laan van Vredenoord 1
2289 DA, Rijswijk
Contact:
+31 (0) 70 387 30 70
info@doxx.nl
Stel jouw vraag
Wil je meer weten over de ISO 27001 certificering van Doxx of over informatiebeveiliging binnen jouw organisatie? Wij helpen je graag met praktische ondersteuning en veilige IT oplossingen.
Neem vrijblijvend contact op om jouw vraagstuk te bespreken.